Arbeitsplatzbeschreibung und Mitgliedschaften verwalten
Die Verwaltungsseite eines Arbeitsplatzes hat die Reiter Bearbeiten, Dokumentation, Berechtigungen und SSO Zuweisungen. Speichere Änderungen jeweils im betroffenen Formular.
Beschreibung und automatischer Beitritt
Unter Bearbeiten änderst du Name und Beschreibung und wählst Speichern. Zurücksetzen verwirft die noch nicht gespeicherten Änderungen.
Automatisch Benutzer:in gewährt allen Konten, die sich an dieser Instanz anmelden können, die Benutzerrolle in diesem Arbeitsplatz. Der Schalter speichert seine Änderung unmittelbar. Aktiviere ihn nur für Inhalte, die diesem gesamten Personenkreis zugänglich sein sollen. Bestehende höhere Zuweisungen werden dadurch nicht zu niedrigeren Rollen.
Dokumentation
Unter Dokumentation hinterlegst du eine ausführlichere Beschreibung in Markdown und speicherst sie. Sie erscheint auf der Arbeitsplatzseite für Anwender:innen. Nenne dort beispielsweise Zuständigkeiten, geeignete Anwendungen und Regeln zur Verwendung der bereitgestellten Unterlagen.
Lokale Berechtigungen
Der Reiter Berechtigungen zeigt lokale Konten. Suche eine Person und wähle die gewünschte Arbeitsplatzrolle in der Tabelle. Die Auswahl wird direkt gespeichert. Das gleiche Recht lässt sich auch auf der Benutzer-Detailseite pflegen.
SSO-Konten werden in dieser Liste nicht als lokale Mitgliedschaften verwaltet. Globale Administratorrechte sind ebenfalls nicht mit einer einzelnen Arbeitsplatzrolle gleichzusetzen.
SSO-Gruppen zuweisen
Unter SSO Zuweisungen stehen Felder für Gruppen der Benutzer:innen, Bearbeiter:innen und Arbeitsplatzadministrator:innen. Verwende die exakten vom Anbieter gelieferten Gruppennamen. Speichere die Zuordnung und prüfe die wirksame Rolle nach einer erneuten Anmeldung.
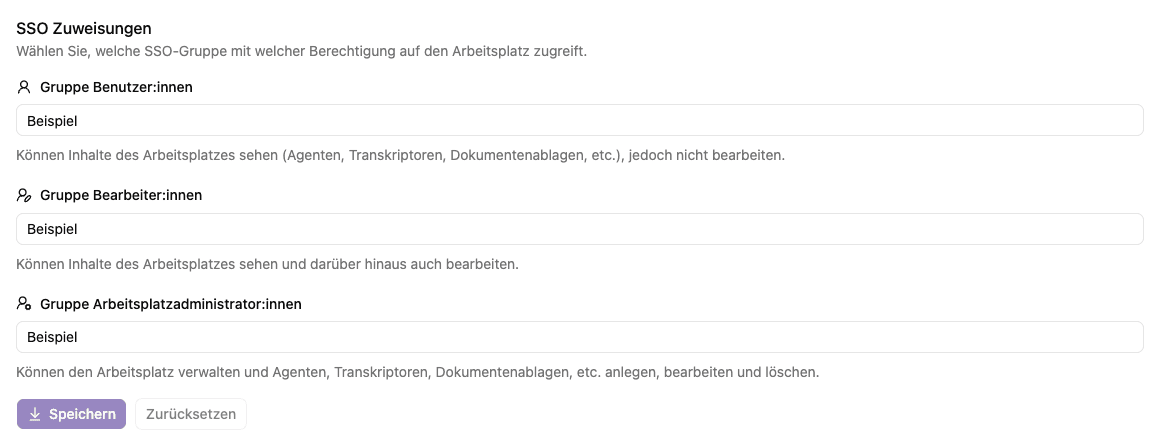
Einschränkung im dokumentierten Stand: Das Feld für die Gruppe der Arbeitsplatzadministrator:innen wird gespeichert, aber von der aktuellen Gruppenauswertung bei der Anmeldung noch nicht berücksichtigt. Verlasse dich für diese Rolle nicht allein auf dieses Feld. Die Administration muss die wirksame Berechtigung im vorgesehenen Betriebsablauf prüfen. Die Gruppenfelder für Benutzer:innen und Bearbeiter:innen werden ausgewertet.
Auch nach dem Entfernen einer direkten lokalen Rolle kann über Automatisch Benutzer:in oder SSO weiter Zugriff bestehen. Prüfe deshalb die tatsächlich angezeigten Berechtigungen mit dem betroffenen Konto.