Single Sign-on einrichten
Single Sign-on ermöglicht die Anmeldung mit einem bestehenden Organisationskonto. Die Oberfläche verwaltet einen SSO-Anbieter über SAML 2.0. Für die Einrichtung benötigst du die Angaben der zuständigen Identitätsadministration.
Anbieter hinzufügen
- Öffne Einstellungen → SSO Anbieter.
- Wenn noch kein Anbieter eingerichtet ist, wähle Hinzufügen.
- Trage entweder die Metadaten-URL ein oder füge die Metadaten direkt ein.
- Bestätige das Hinzufügen.
- Prüfe, ob die Seite den Anbieter als aktiv anzeigt.
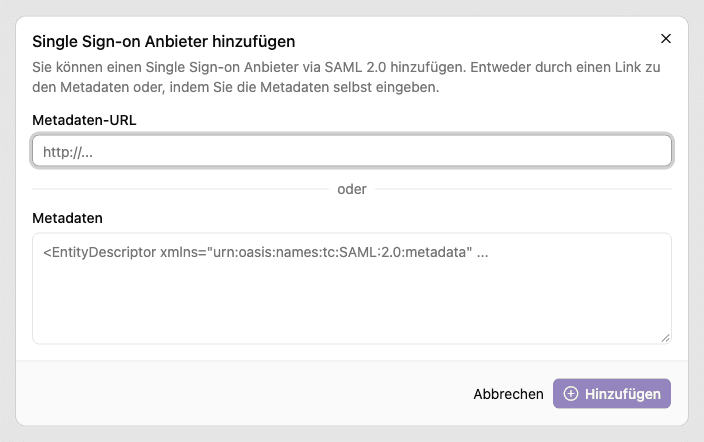
Die Einrichtung des Gegenstücks beim Identitätsanbieter erfolgt mit dessen Administration. Verwende dafür die Daten deiner konkreten Instanz. Die Schaltfläche XML Metadata auf der leeren SSO-Seite hat im dokumentierten Stand keine angeschlossene Aktion und ist kein verlässlicher Downloadweg für Instanzmetadaten.
Attribute zuordnen
Im Bereich SAML Attribut-Zuordnungen legst du fest, welche Attributnamen der Anbieter für Profil und Gruppen sendet:
| Information | Vorgesehener Standardname |
|---|---|
| Vorname | givenName |
| Nachname | sn |
| Avatar URL | avatar |
| Berechtigungsgruppen | groups |
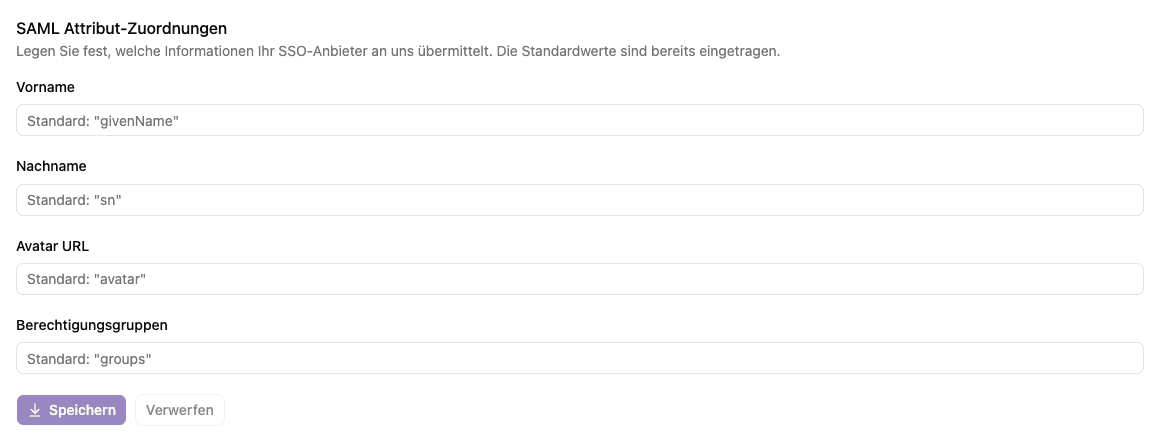
Passe abweichende Namen an und wähle Speichern. Verwerfen setzt ungespeicherte Änderungen zurück. Die Gruppenzuordnung zu Rollen erfolgt separat unter Arbeitsplatz → SSO Zuweisungen; dort ist auch die aktuelle Einschränkung der Arbeitsplatzadministratorgruppe beschrieben.
Anmeldung testen
Prüfe mit einem vorgesehenen SSO-Konto die Anmeldung und anschließend Profil → Berechtigungen. Eine erfolgreiche SSO-Anmeldung bedeutet noch nicht, dass die erwarteten Arbeitsplätze freigegeben sind. Die Sichtbarkeit des SSO-Anmeldebereichs hängt außerdem von der Instanzkonfiguration ab.
Anbieter entfernen
SSO Anbieter entfernen öffnet einen Bestätigungsdialog. SSO Anbieter löschen entfernt die Konfiguration und lässt sich hier nicht rückgängig machen. Stelle vor einer geplanten Umstellung sicher, dass ein funktionierender administrativer Zugang zur Instanz erhalten bleibt.
Passwortprobleme eines SSO-Kontos werden beim Anmeldeanbieter gelöst, nicht über den lokalen Reset-Schlüssel.